
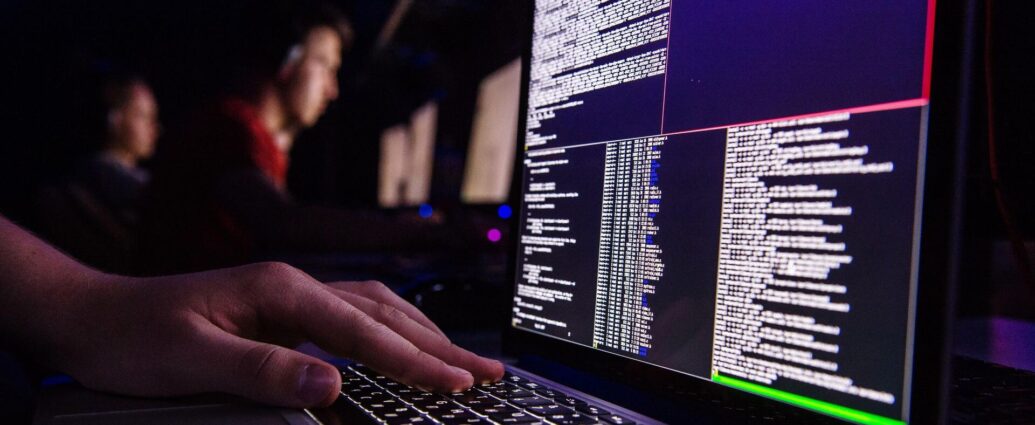
После хакерской атаки на известного туроператора Национальный центр защиты персональных данных решил принять меры.
Национальный центр защиты персональных данных Беларуси начал внеплановую проверку ООО «Компания ТЕЗ ТУР», сообщается в Telegram‑канале центра.
Проверка начата из‑за атаки хакеров на информационный ресурс компании.
«Особое внимание будет уделено проверке информации, размещенной на интернет-ресурсах, об утечке персональных данных», — пояснили в центре.
Ранее сообщалось, что хакерская группировка DATASUCKERS взяла на себя ответственность за атаку на сайт международного туроператора Tez Tour. В одном из минских офисов компании корреспонденту Sputnik подтвердили, что хакерская атака была, и сейчас идут восстановительные работы.
По состоянию на вечер пятницы 18 сентября белорусский сайт туристического оператора не открывается.
Международный туристический оператор Tez Tour работает с 1994 года. Клиентская база — жители России, стран СНГ и Восточной Европы.
Источник материала: Sputnik Беларусь
Share the post «Белорусские власти начали внеплановую проверку Tez Tour»
Comments are closed, but trackbacks and pingbacks are open.